Презентация на тему «Кибербезопасность: основные угрозы и защита»
Информационная безопасность · реферат · 12 слайдов
Сделать свою версию за 2 минутыСлайды презентации
Показать все слайды (12)
План презентации
- Кибербезопасность: основные угрозы и защита
- Цель и задачи реферата
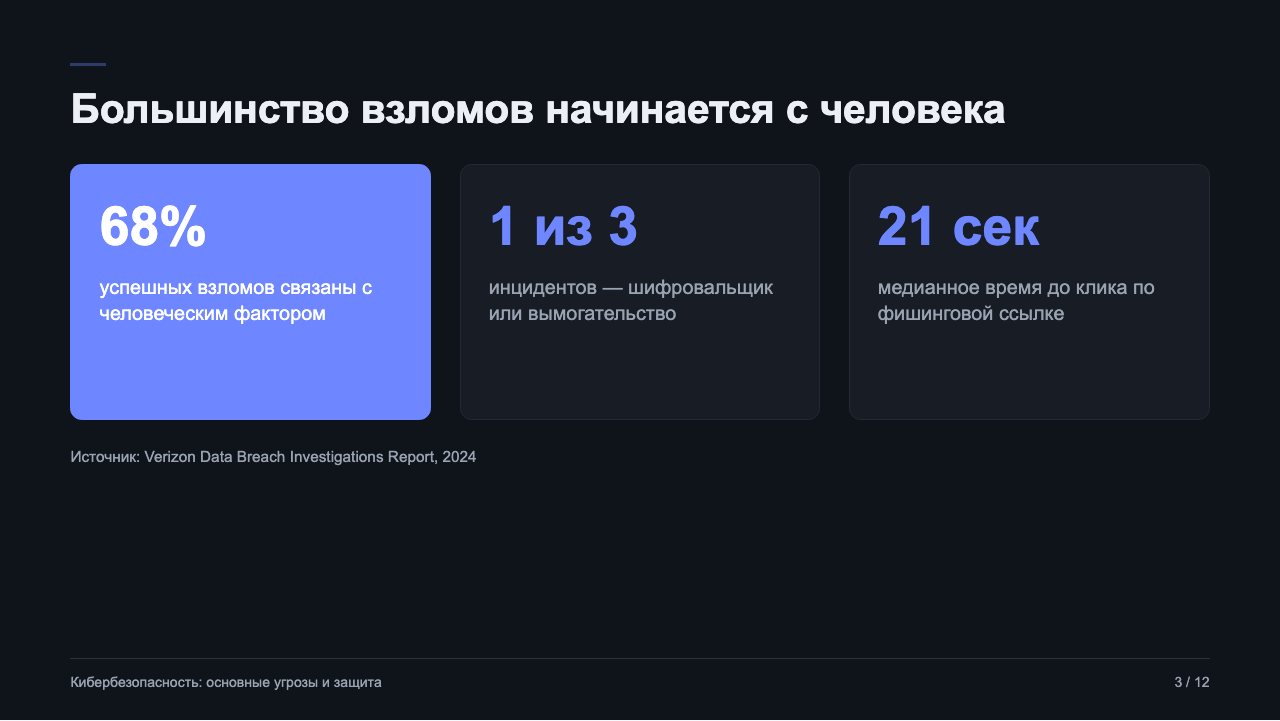
- Большинство взломов начинается с человека
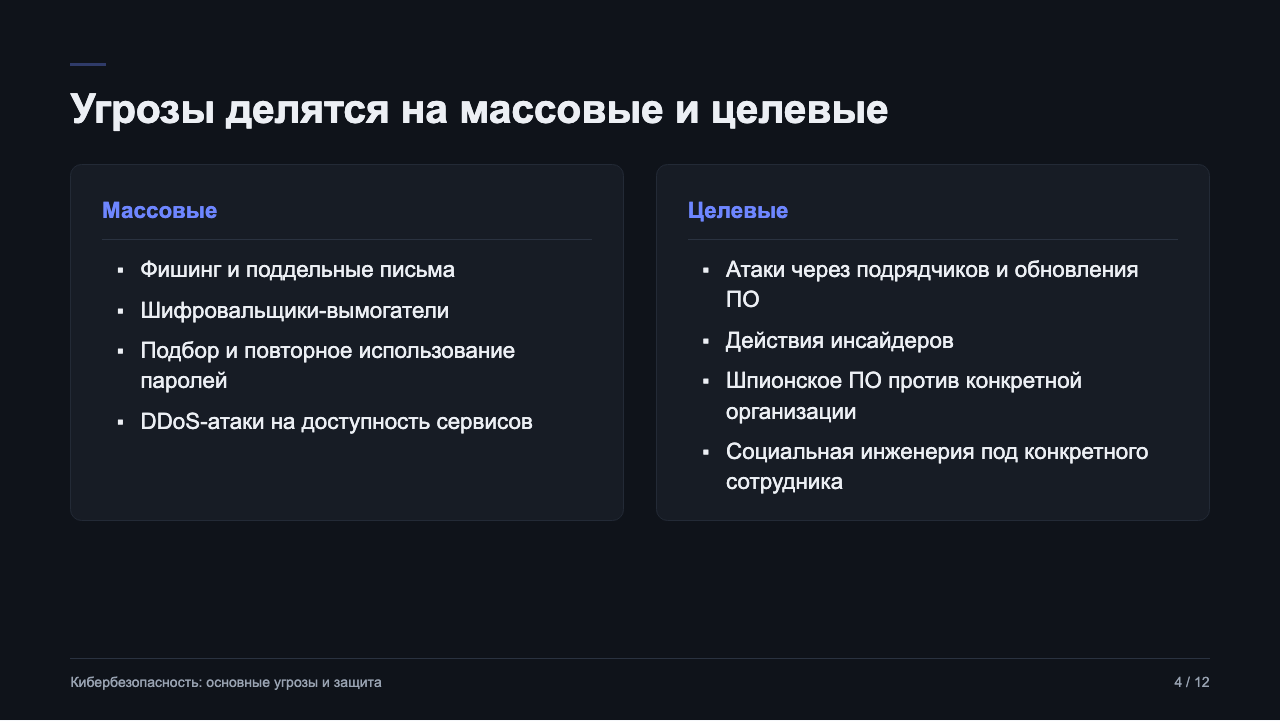
- Угрозы делятся на массовые и целевые
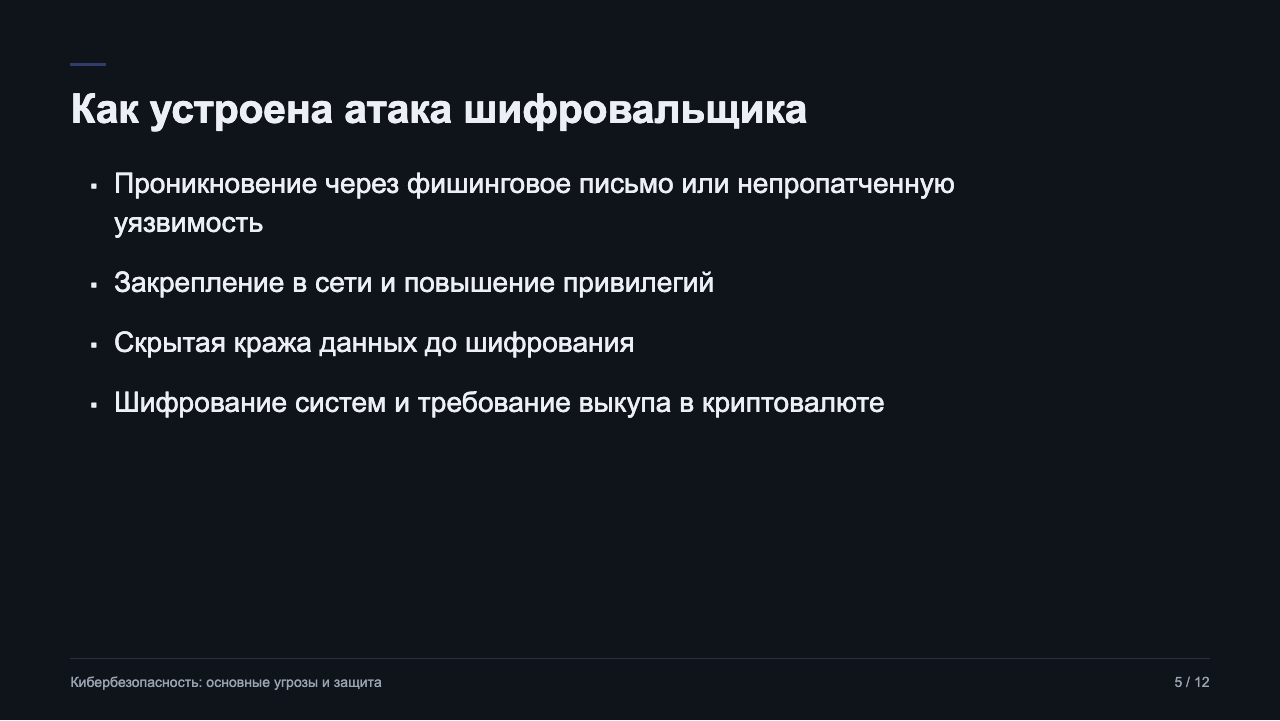
- Как устроена атака шифровальщика
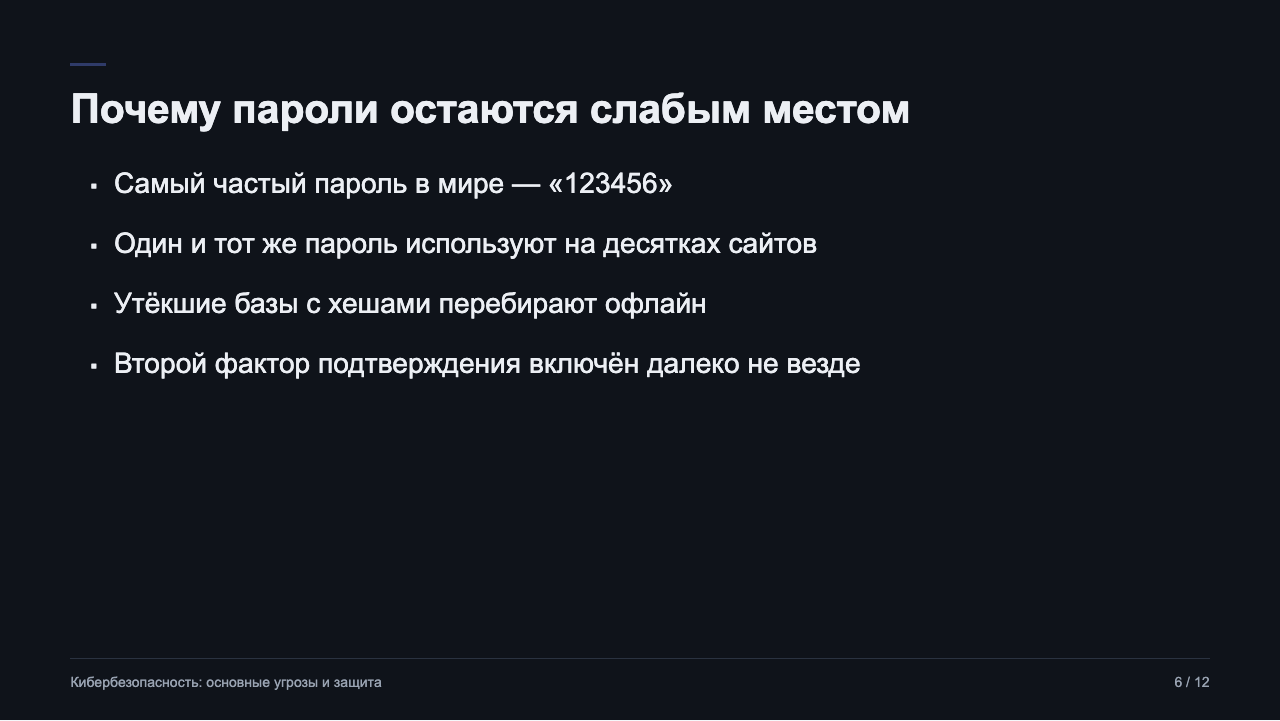
- Почему пароли остаются слабым местом
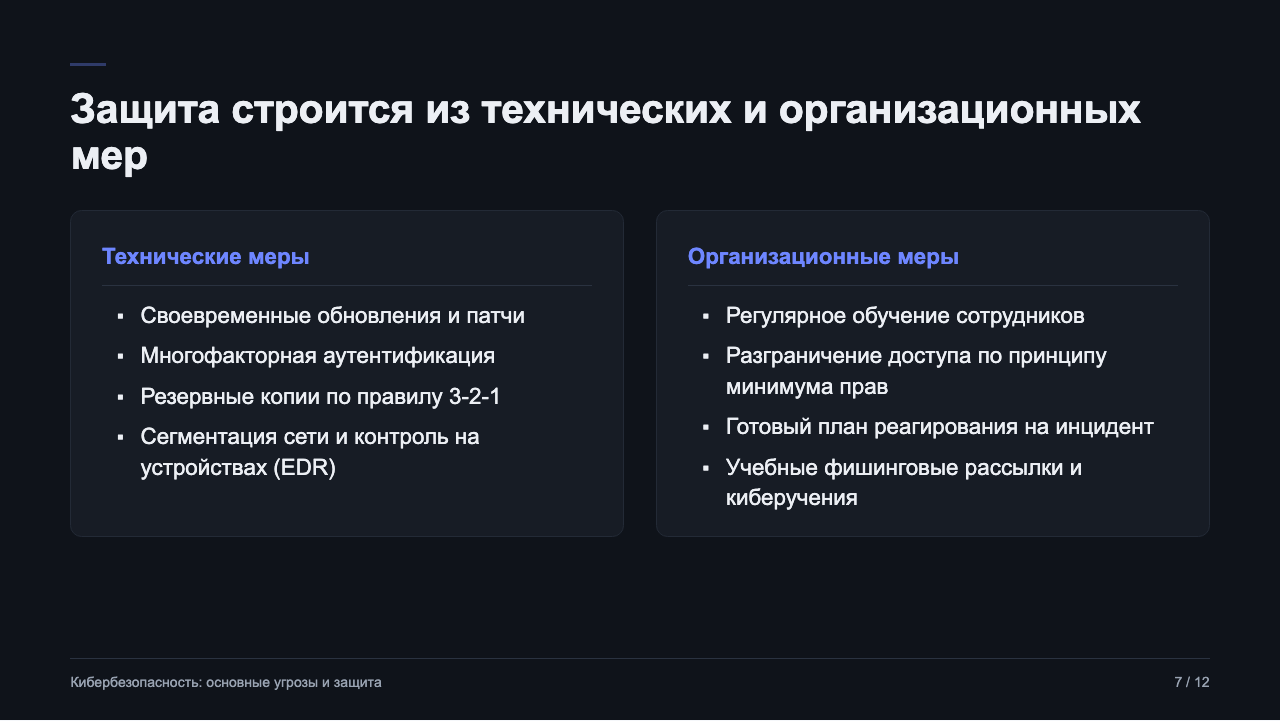
- Защита строится из технических и организационных мер
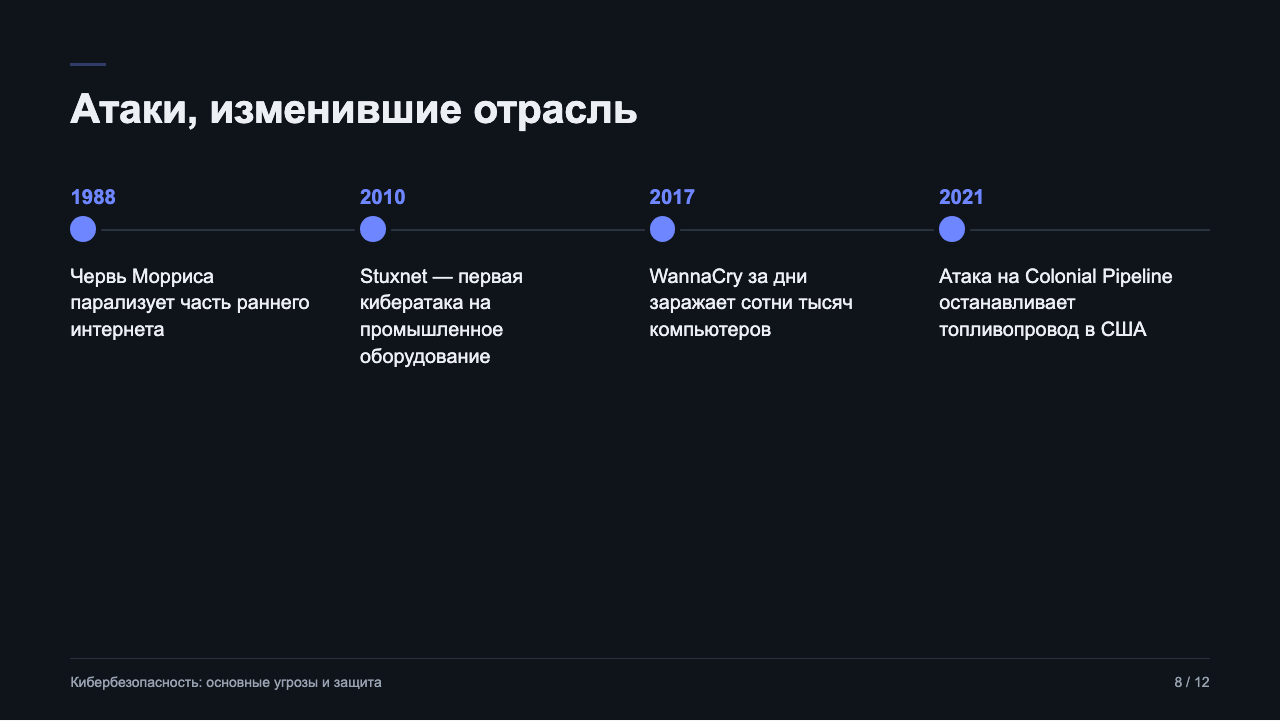
- Атаки, изменившие отрасль
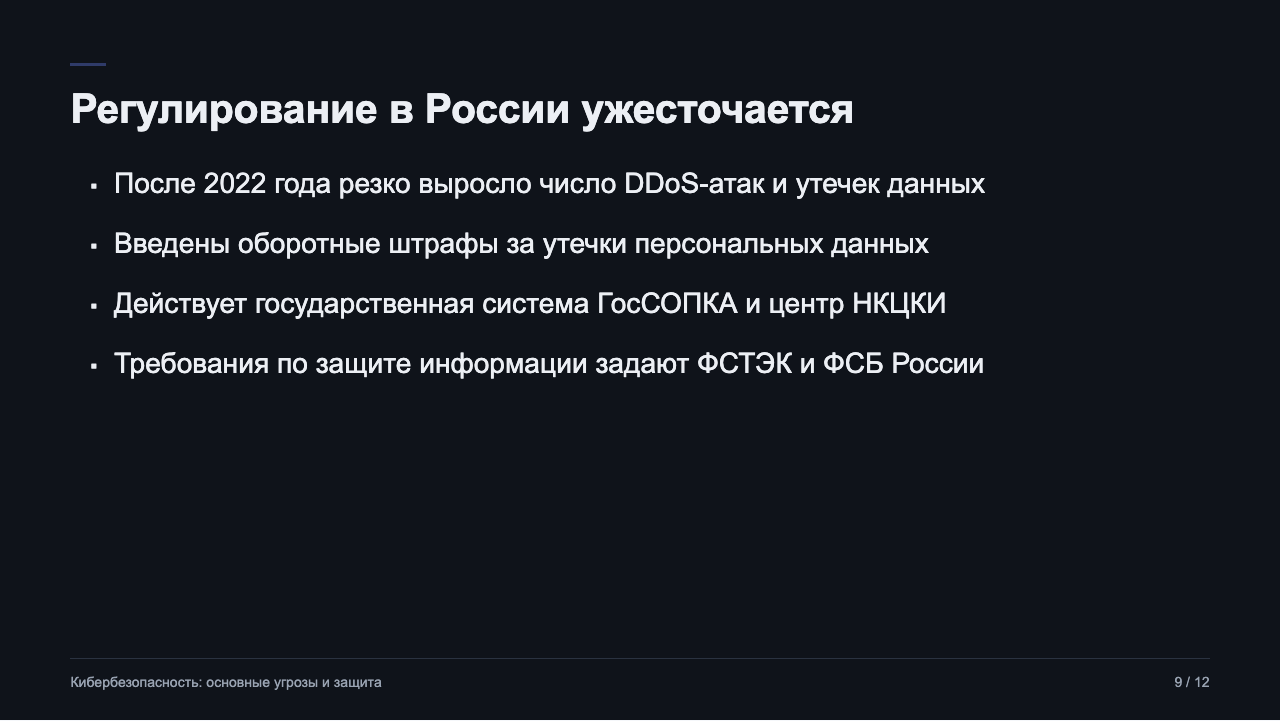
- Регулирование в России ужесточается
- Цитата: Безопасность — это процесс, а не продукт.
- Выводы
- Список литературы
Что рассказать на защите
Реферат стоит защищать с главного вывода, вокруг которого построена вся работа: большинство взломов начинается не с техники, а с человека. По отчёту Verizon о расследовании утечек данных за 2024 год человеческий фактор фигурирует в 68% успешных взломов, примерно каждый третий инцидент связан с шифровальщиком или вымогательством, а медианное время до клика по фишинговой ссылке — всего около двадцати секунд. Отсюда цель реферата: классифицировать угрозы, разобрать типовую атаку и систематизировать меры защиты.
Угрозы удобно делить на массовые и целевые. Массовые бьют по площади: фишинг, шифровальщики-вымогатели, подбор и повторное использование паролей, DDoS-атаки на доступность сервисов. Целевые готовят под конкретную жертву неделями: атаки через подрядчиков и обновления ПО, действия инсайдеров, шпионское ПО, адресная социальная инженерия. Отдельно стоит разобрать сценарий шифровальщика: проникновение через фишинг или непропатченную уязвимость, закрепление и повышение привилегий, скрытая кража данных, шифрование систем и требование выкупа в криптовалюте — часто с двойным вымогательством, когда данные ещё и угрожают опубликовать. И объяснить, почему пароли остаются слабым местом: самый частый пароль в мире по-прежнему «123456», один пароль используют на десятках сайтов, а утёкшие базы перебирают офлайн.
Защиту важно показать как систему из двух частей. Технические меры: своевременные обновления и патчи, многофакторная аутентификация, резервные копии по правилу 3-2-1, сегментация сети, контроль на конечных устройствах. Организационные: регулярное обучение сотрудников, доступ по принципу минимума прав, готовый план реагирования на инцидент, учебные фишинговые рассылки. Ни один класс мер не работает в одиночку.
В финале — российский контекст и вывод. После 2022 года резко выросло число DDoS-атак и утечек персональных данных, введены оборотные штрафы за такие утечки, действует государственная система ГосСОПКА и центр НКЦКИ, требования по защите информации задают ФСТЭК и ФСБ. Общий вывод для комиссии: атаки эксплуатируют человека, самые массовые угрозы — фишинг, шифровальщики и слабые пароли, а безопасность — это процесс, а не разово купленный продукт. Источники — отчёт Verizon DBIR, книга Брюса Шнайера, банк угроз ФСТЭК, материалы НКЦКИ и Positive Technologies.
Структура работы по этой теме
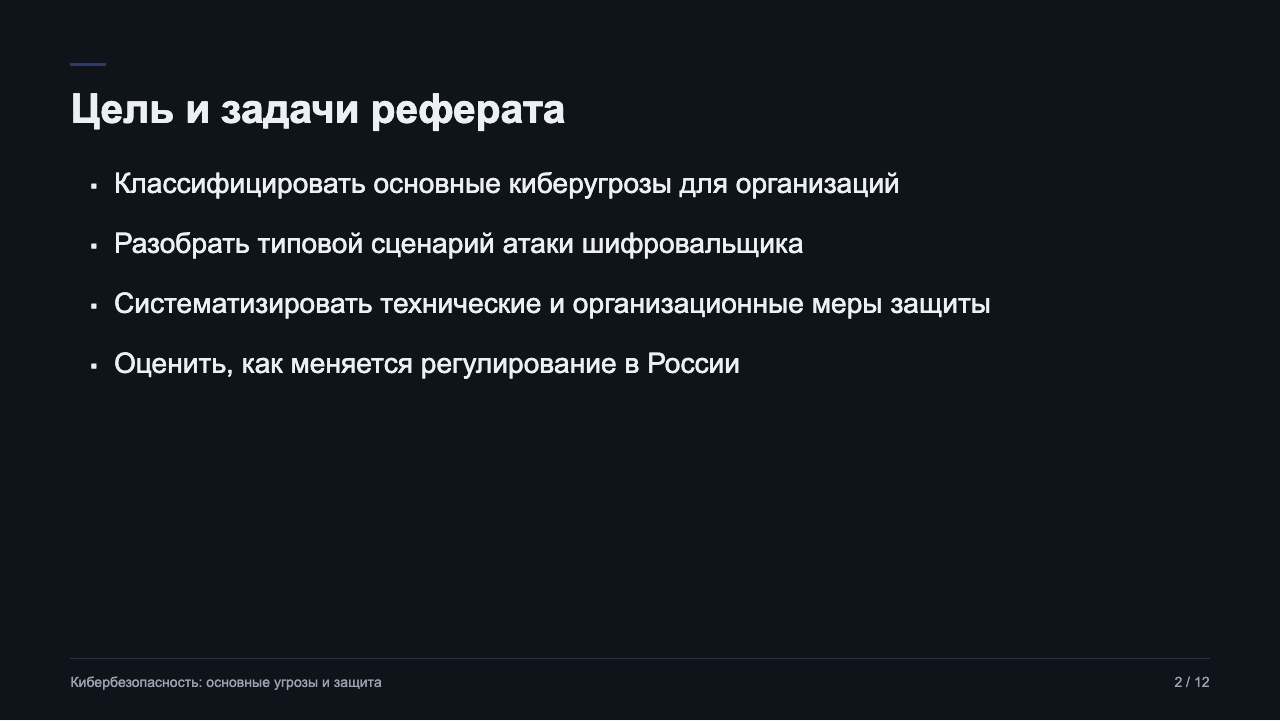
Цель и задачи
- Классифицировать основные киберугрозы для организаций
- Разобрать типовой сценарий атаки шифровальщика
- Систематизировать технические и организационные меры защиты
- Оценить, как меняется регулирование в России
Выводы
- Большинство атак эксплуатируют человека, а не технологию
- Самые массовые угрозы — фишинг, шифровальщики и слабые пароли
- Эффективная защита сочетает технические и организационные меры
- Регулирование в России движется в сторону обязательных требований и штрафов
Список литературы
- Verizon. Data Breach Investigations Report (DBIR). — 2024. — URL: verizon.com/dbir
- Schneier B. Secrets and Lies: Digital Security in a Networked World. — New York: Wiley, 2000.
- ФСТЭК России. Банк данных угроз безопасности информации. — URL: bdu.fstec.ru
- Национальный координационный центр по компьютерным инцидентам (НКЦКИ). — URL: cert.gov.ru
- Positive Technologies. Актуальные киберугрозы: итоги года. — 2024. — URL: ptsecurity.com